
آخر تحديث:
ما هي الثغرة؟ #
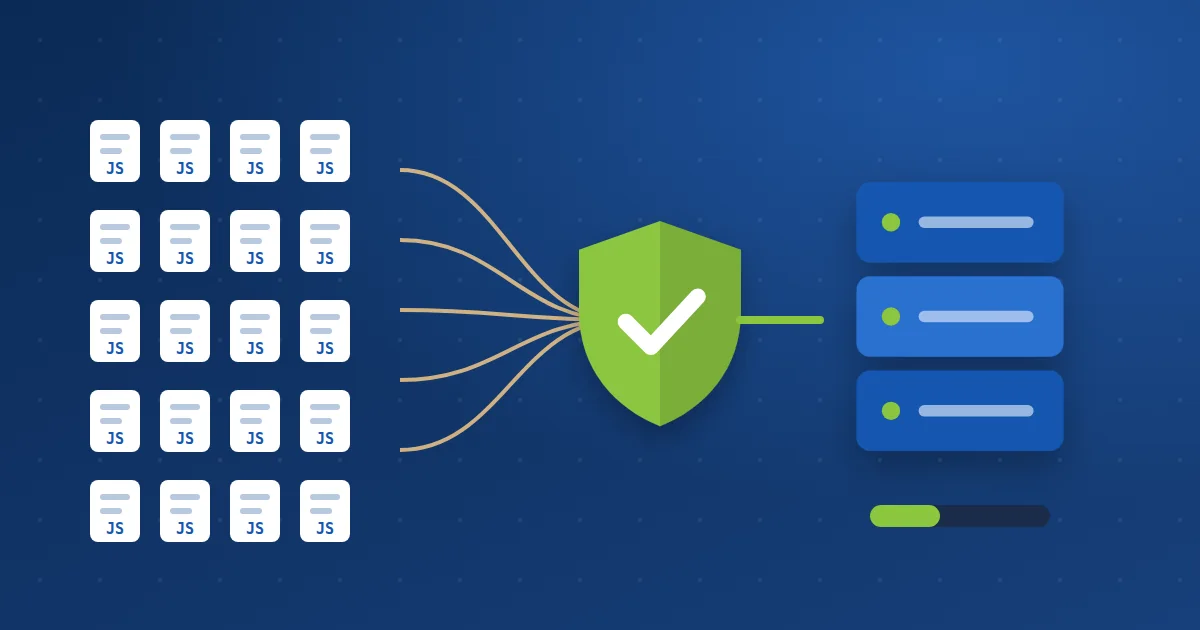
لتسريع لوحة التحكم، يستخدم ووردبريس ملفي load-scripts.php وload-styles.php لدمج عدة ملفات في طلب واحد. المشكلة أن هذين الملفين يعملان بدون تسجيل دخول، ويقبلان قائمة الملفات المطلوبة من الرابط نفسه.
في فبراير 2018 نشر الباحث باراك طولي أن طلباً واحداً يمكن أن يطلب عشرات الملفات دفعة واحدة، وأن تكرار هذا الطلب بسرعة يرفع استهلاك المعالج والذاكرة إلى الحد الأقصى. وسُجلت الثغرة برقم CVE-2018-6389.
لماذا هي خطيرة؟ #
لماذا لم يصلحها ووردبريس؟ #
فريق ووردبريس اعتبر أن هجمات حجب الخدمة تُعالج على مستوى السيرفر والشبكة لا داخل التطبيق، فلم يصدر تعديلاً يمنعها. لذلك الحل الصحيح يكون في الاستضافة أو جدار الحماية، لا في ملفات ووردبريس.
كيف تحمي موقعك؟ #
- على استضافة حياة هوست: الحماية مفعّلة. السيرفر يميّز إن كان الطلب من مستخدم مسجّل دخوله في ووردبريس، فيسمح به، ويمنع الطلبات المشبوهة المتكررة.
- إذا كان لديك سيرفر خاص: أضف قاعدة في جدار حماية الويب تمنع الطلبات الطويلة لهذين الملفين من الزوار غير المسجلين، وحدد عدد الطلبات من العنوان الواحد.
- مع Cloudflare: حدد معدل الطلبات لمسار
/wp-admin/load-scripts.php، أو فعّل وضع «أنا تحت الهجوم» أثناء الهجوم.
كيف نحمي موقعك في حياة هوست؟ #
- قواعد على السيرفر تسمح بطلبات load-scripts.php للمستخدمين المسجلين فقط، وتمنع الطلبات المشبوهة.
- Imunify360 وقواعد ModSecurity وCSF تحد من الطلبات المتكررة من العنوان نفسه.
- عزل الحسابات بـ CloudLinux يمنع أن يوقف هجوم على موقع آخر موقعك.
تعرّف أيضاً على حماية حياة هوست من هجمات DoS.
أسئلة شائعة #
هل موقعي معرض لهذه الثغرة الآن؟
الملف موجود في كل مواقع ووردبريس. إذا كان موقعك على استضافة حياة هوست فالحماية مفعّلة من جهة السيرفر.
هل تسرق الثغرة بيانات موقعي؟
لا. هي ثغرة حجب خدمة: تبطئ الموقع أو توقفه، ولا تعطي المهاجم دخولاً إلى الموقع أو البيانات.
هل إضافة حماية ووردبريس تكفي؟
لا تكفي وحدها، لأن الطلب يستهلك الموارد قبل أن تعمل الإضافة. الحماية الفعالة تكون على السيرفر أو الشبكة.


